
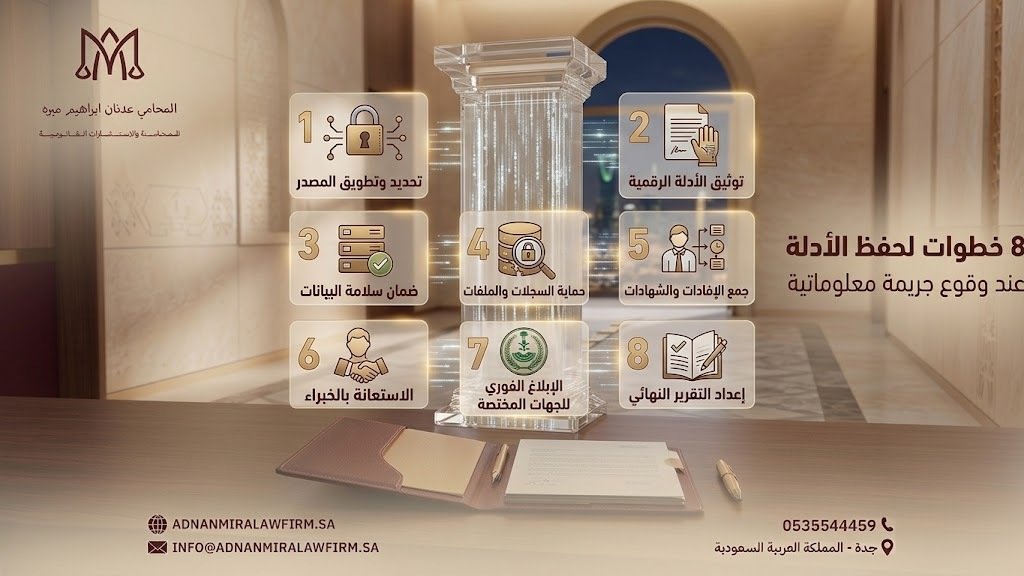
حفظ أدلة الجرائم المعلوماتية دليل عملي لفهم المتطلبات النظامية وتطبيقها داخل المنشآت والأعمال الرقمية في المملكة.
حفظ أدلة الجرائم المعلوماتية
توضح هذه المقالة حفظ أدلة الجرائم المعلوماتية بصورة عملية، وتبين أهم القرارات والسجلات التي تساعد على تقليل المخاطر وحفظ الحقوق.
مقدمة
أصبحت مسألة أدلة الجريمة المعلوماتية جزءًا أساسيًا من العمل اليومي في البيئة الرقمية السعودية. فالقرار الذي يبدو تقنيًا أو تشغيليًا قد ينتج آثارًا تعاقدية وإثباتية وتنظيمية، خصوصًا عندما يتعلق بحقوق أشخاص أو بيانات أو مستندات إلكترونية. لذلك لا يكفي الاعتماد على إجراء عام أو نموذج منسوخ؛ بل يجب فهم الغرض والوقائع والأطراف ومسار المعلومات ثم توثيق ما تم اتخاذه من قرارات.
يخاطب هذا الدليل ضحايا الاحتيال والاختراق والمنشآت وفرق التقنية والإدارة القانونية. وهو يقدم إطارًا عمليًا مبنيًا على نظام مكافحة جرائم المعلوماتية ونظام الإثبات، مع التأكيد أن التطبيق الدقيق يتغير بحسب طبيعة النشاط والعلاقة التعاقدية ونوع البيانات أو المستندات محل الإجراء. الهدف هو تحويل المتطلبات العامة إلى قائمة عمل يمكن مراجعتها قبل وقوع النزاع، والاستفادة منها أيضًا عند تقييم موقف قائم.
ما المقصود بـأدلة الجريمة المعلوماتية؟
المقصود هنا هو مجموعة القرارات والإجراءات التي تنظم أدلة الجريمة المعلوماتية منذ بدايتها وحتى انتهاء الغرض منها. ويشمل ذلك تحديد المسؤوليات، معرفة السند النظامي، توثيق الإجراء، حماية السجلات، وإتاحة المراجعة عند الحاجة. القيمة القانونية لا تأتي من وجود مستند شكلي فقط، وإنما من اتساق المستند مع الممارسة الفعلية وقدرة الجهة على تفسير ما فعلته وإثباته.
الإجابة المباشرة هي أن الامتثال الجيد يجمع بين ثلاثة عناصر: قاعدة نظامية مفهومة، إجراء تشغيلي قابل للتنفيذ، ودليل محفوظ يثبت الالتزام. إذا غاب أحد هذه العناصر، فقد توجد سياسة جميلة لا يطبقها الموظفون، أو ممارسة يومية بلا توثيق، أو سجل لا يوضح من اتخذ القرار ولماذا.
الإطار النظامي والعملي
يبدأ التحليل من نظام مكافحة جرائم المعلوماتية ونظام الإثبات. ولا ينبغي قراءة النصوص بمعزل عن العقد وسياسات المنشأة والواقع التقني؛ فالحقوق والالتزامات قد تتوزع بين مالك النشاط، مزود الخدمة، الموظف، العميل، أو طرف ثالث. كما يجب التمييز بين الإجراء الوقائي والإجراء المطلوب بعد وقوع حادث أو نزاع، لأن الأول يركز على التصميم والحوكمة، بينما يركز الثاني على حفظ الحقوق والأدلة وتقليل الضرر.
1. وقف الضرر مع تجنب العبث
حوّل «وقف الضرر مع تجنب العبث» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
2. حفظ الأجهزة والحسابات
حوّل «حفظ الأجهزة والحسابات» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
3. توثيق الوقت والواقعة
حوّل «توثيق الوقت والواقعة» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
4. استخراج نسخ فنية سليمة
حوّل «استخراج نسخ فنية سليمة» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
5. حفظ سجلات الدخول والمراسلات
حوّل «حفظ سجلات الدخول والمراسلات» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
6. توثيق سلسلة الحيازة
حوّل «توثيق سلسلة الحيازة» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
7. تحديد الأشخاص ذوي الصلة
حوّل «تحديد الأشخاص ذوي الصلة» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
8. طلب مساعدة فنية وقانونية
حوّل «طلب مساعدة فنية وقانونية» إلى خطوة مكتوبة لها مسؤول وموعد مراجعة. حدّد المعلومات ومصدرها، ثم دوّن القرار وسببه والجهة التي اعتمدته. تجنب العبارات الفضفاضة، واحتفظ بسجل يوضح التسلسل الزمني وأي استثناء تمت الموافقة عليه.
خطة تطبيق داخل المنشأة
ابدأ بجرد الواقع الحالي المتعلق بـأدلة الجريمة المعلوماتية: الأنظمة المستخدمة، الأشخاص المخولون، الموردون، النماذج، ومواقع حفظ السجلات. بعد ذلك قارن الواقع بالمتطلبات، وصنف الفجوات إلى عاجلة ومتوسطة وتحسينية. عالج أولًا ما قد يسبب ضررًا مباشرًا أو يفقد المنشأة دليلًا مهمًا، ثم حدّث السياسة والعقد والنموذج، ودرب الموظفين الذين ينفذون الإجراء فعليًا.
أخطاء شائعة يجب تجنبها
من أكثر الأخطاء شيوعًا نسخ سياسة أو عقد لا يعكس النشاط، ترك المسؤولية بين الإدارة القانونية والتقنية دون مالك واضح، الاعتماد على موافقة عامة لكل الأغراض، وعدم الاحتفاظ بإصدارات المستندات السابقة. ومن الأخطاء أيضًا تأخير التوثيق إلى ما بعد النزاع، أو تعديل السجلات الأصلية أثناء محاولة ترتيبها، أو افتراض أن مزود الخدمة يتحمل المسؤولية كاملة من دون مراجعة العقد والتعليمات.
أسئلة شائعة
هل يكفي وجود سياسة مكتوبة؟
لا. السياسة مهمة، لكن فعاليتها تقاس بمدى تطابقها مع الواقع، وتوزيع المسؤوليات، وتدريب العاملين، ووجود سجلات تثبت التنفيذ. السياسة غير المطبقة قد تكشف فجوة بدل أن تعالجها.
متى نحتاج إلى مراجعة قانونية متخصصة؟
تزداد الحاجة عند وجود بيانات حساسة، نقل دولي، حادث أمني، نزاع محتمل، أطراف متعددة، أو أثر مرتفع على الأفراد. كما تفيد المراجعة قبل إطلاق خدمة جديدة أو توقيع عقد تقني طويل الأجل.
كم مرة تتم المراجعة؟
لا توجد مدة واحدة تناسب الجميع. الأفضل تحديد دورة دورية، مع مراجعة إضافية عند تغيير النظام أو المورد أو الغرض، صدور متطلب جديد، وقوع حادث، أو ظهور شكوى متكررة تكشف ضعف الإجراء.
الخلاصة
النهج السليم في أدلة الجريمة المعلوماتية لا يعتمد على رد فعل متأخر، بل على تصميم واضح وتوثيق منظم ومراجعة مستمرة. استخدم النقاط السابقة كقائمة أولية، ثم عدّلها وفق نشاطك ومستنداتك ومسار العمل الحقيقي. ولتقييم حالة محددة أو إعداد سياسات وعقود ملائمة، يمكن التواصل مع مكتب المحامي عدنان ميرة عبر adnanmiralawfirm.sa أو الهاتف 0535544459.
تنبيه: هذا المقال للتوعية العامة ولا يعد استشارة قانونية، وقد تختلف المعالجة بحسب الوقائع والمستندات والاختصاص والأنظمة واللوائح السارية وقت الإجراء.
للمزيد يمكن مراجعة الأنظمة السعودية الرسمية أو طلب استشارة قانونية من مكتب عدنان ميرة بشأن حفظ أدلة الجرائم المعلوماتية.